Como o GitHub AI Scan encontra vulnerabilidades em pull requests?
O AI Scan chegou à disponibilidade geral para analisar mudanças em pull requests. Veja quem pode usar a ferramenta e abra o tutorial para configurar o recurso.
GitHub AI Scan analisa mudanças em pull requests
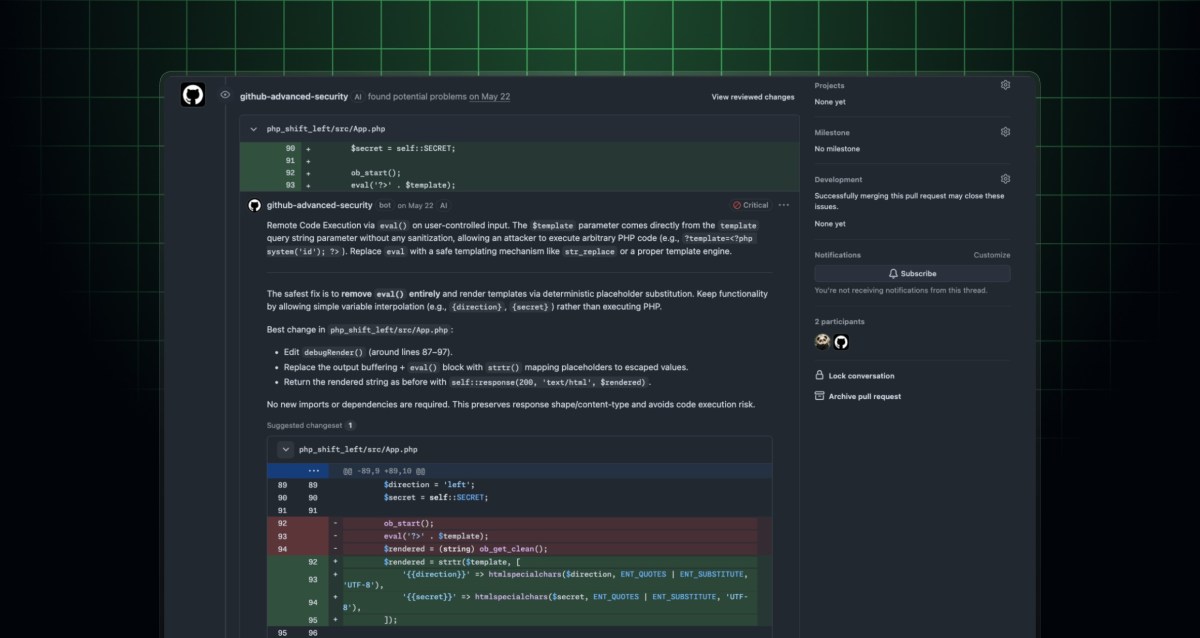
O GitHub anunciou em 15 de outubro a disponibilidade geral do AI Scan para pull requests. A ferramenta usa inteligência artificial para procurar vulnerabilidades em alterações de código, ampliando a cobertura do CodeQL para linguagens e arquivos como PHP, Bash, Terraform e Dockerfiles.
Quando o code scanning e a configuração do AI Scan estão ativos, a análise acontece ao abrir um pull request e depois de novos commits. Os resultados aparecem nas abas Conversation e Files changed com um indicador AI. Eles são consultivos: não reprovam o check nem bloqueiam a mesclagem do código.
O AI Scan complementa o CodeQL. Ele encontra possíveis falhas em mudanças de pull requests, mas não substitui revisão e testes.
Quem pode ativar e o que observar
O AI Scan está disponível em repositórios públicos pessoais e de organizações. Repositórios privados ou internos de organizações precisam de GitHub Code Security ou GitHub Advanced Security; repositórios privados em contas pessoais não são elegíveis. Não é necessária uma licença Copilot, mas cada análise qualificável usa Code Security AI Credits, inclusive em repositórios públicos.
No mesmo dia, o GitHub também anunciou o Agentic Autofix, um recurso separado que tenta corrigir alertas existentes e abre um pull request para revisão. AI Scan procura problemas nas alterações; Agentic Autofix trabalha na proposta de correção. As duas funções têm controles e requisitos próprios.
Tutorial passo a passoConfigure o AI Scan no seu repositórioVeja os requisitos de conta, onde ativar a opção em uma conta pessoal ou organização e como conferir os resultados no primeiro pull request.Saiba como configurar essa ferramentaO que o AI Scan ainda não faz
A ferramenta não faz uma varredura completa de todo o repositório e não analisa pull requests vindos de forks ou criados pelo Dependabot. Como os resultados são consultivos e podem incluir falsos positivos, cada alerta precisa ser entendido e conferido por uma pessoa antes de aceitar uma correção ou mesclar o código.