Microsoft libera Execution Containers para agentes de IA no Windows 11
Microsoft anuncia disponibilidade geral do MXC. A tecnologia aplica limites de acesso a arquivos e redes para cargas de trabalho de agentes.
Microsoft amplia a contenção de agentes no Windows
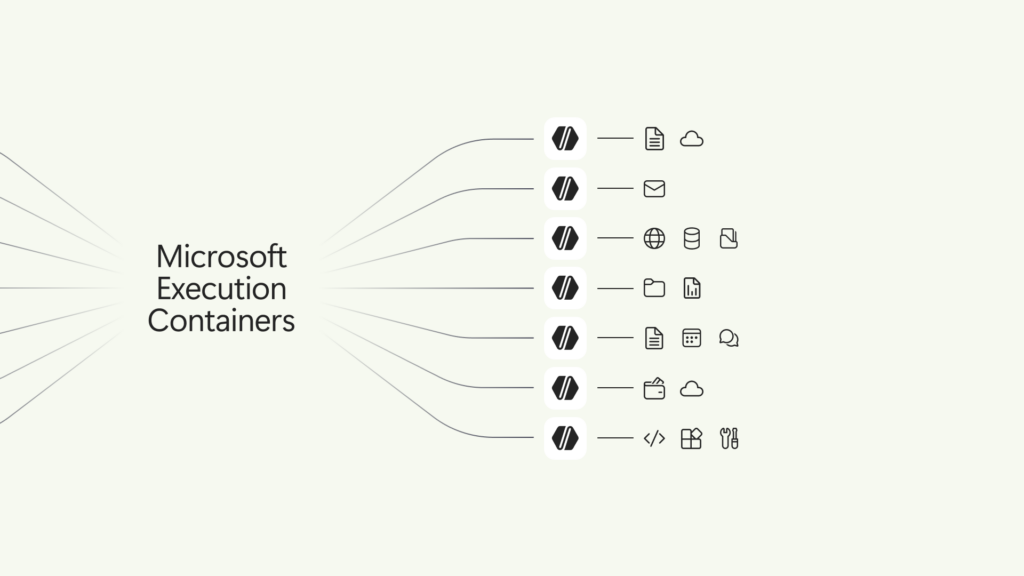
A Microsoft anunciou em 7 de outubro de 2026 a disponibilidade geral do Microsoft Execution Containers, ou MXC, no Windows 11. A tecnologia permite definir quais arquivos, redes e outros recursos uma carga de trabalho de IA pode acessar, aplicando essas regras durante a execução.
O foco é o trabalho de agentes que usam ferramentas, executam comandos e modificam arquivos. Segundo a empresa, Codex, GitHub Copilot e Replit estão entre as ferramentas com suporte anunciado. A proteção concreta depende da integração do agente e da política aplicada ao ambiente.
Permissões ficam fora do controle do agente
O blog técnico descreve o MXC como uma camada de execução orientada por políticas. Desenvolvedores e organizações declaram os recursos necessários, e o ambiente de contenção aplica os limites. O agente ou o código gerado não deve conseguir conceder a si mesmo acesso adicional.
Em um exemplo do comunicado, uma ferramenta de programação pode editar um repositório e consultar uma configuração de servidor sem ter permissão para alterar essa configuração. A delimitação ajuda a restringir o alcance de uma ação que ultrapasse a tarefa delegada.
Há diferentes ambientes e níveis de isolamento
A documentação apresenta opções para diferentes necessidades: contenção de processos, sessões separadas no Windows e ambientes Linux por WSL. Também lista MicroVM como uma opção experimental em Windows 11 e Linux. Os ambientes têm propriedades distintas e precisam ser escolhidos conforme o trabalho.
Embora o anúncio destaque o Windows, a camada de processos também atende macOS e Linux. O MXC inclui ferramentas para observar acessos e ajustar políticas, enquanto algumas integrações de gestão e identidade são descritas como futuras. A disponibilidade geral do MXC não significa que todo o roteiro anunciado já esteja concluído.
Análise da Central Stack: segurança também precisa de diagnóstico
Para quem usa agentes no desenvolvimento, nossa recomendação é começar com acesso ao projeto e às ferramentas necessárias, ampliando permissões apenas quando uma operação legítima justificar a mudança. Restringir arquivos e destinos de rede ajuda a tornar a delegação mais previsível.
Uma política pode bloquear uma tarefa válida se estiver incompleta. Por isso, registrar o recurso solicitado e explicar a negativa também faz parte de uma boa experiência. A contenção deve vir acompanhada de revisão das mudanças, controle de versão e diagnóstico claro das falhas.